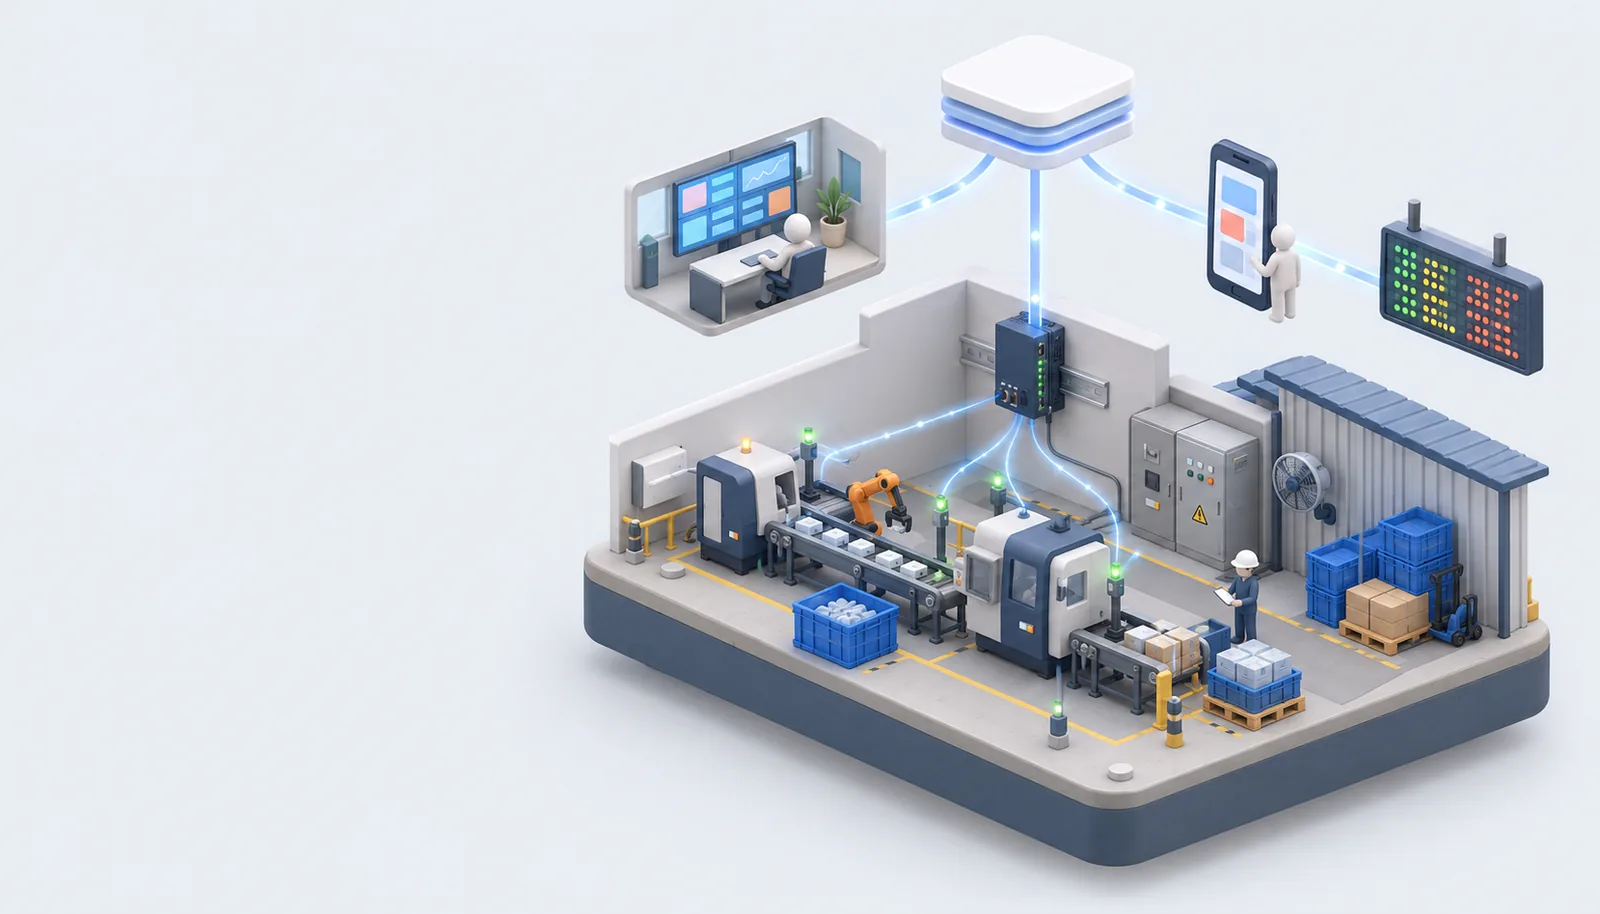
Architecture · 系統架構
從現場訊號,到管理畫面。
先盤點 PLC、感測器與表計,再確認接入方式,最後決定誰要看什麼、異常要通知誰。
自動逐層播放;點任一層可直接跳過去,將游標移到任一層查看說明。
- L1 現場層(Field layer):設備、表計、感測器或人工狀態,依專案範圍接入。 項目:PLC、機台訊號、電表、感測器、人工狀態。盤點型號、位置與可取得訊號,作為接入評估起點。
- L2 邊緣層(Edge layer):邊緣設備負責收集、整理與傳送資料;Gateway/Box 整理訊號、通訊與資料上傳。 項目:工業電腦 IPC、資料收集、本地邏輯、訊號整理。邊緣設備如何收集與轉送訊號,依現場條件確認。
- L3 傳輸層(Transport):依設備條件選擇 Modbus、API 或檔案匯入。 項目:Modbus、API / 匯入。逐項評估通訊、更新頻率與資料缺漏的處理方式。
- L4 平台層(A6Platform):在 A6Platform 建立站點、設備、告警、報表與權限邏輯,讓同一份資料有一致的口徑。 項目:A6Platform、Dashboard、告警規則、角色權限。確認時間、單位、設備對應與事件定義,避免同名不同義。
- L5 輸出層(Output):主管看板與手機瀏覽器 AI Bot,把同一份現場資料送到需要看的人面前;現場也可以搭配工業通訊 LED 字幕機(整合依專案確認),把重要讀值直接顯示在工作位置。 項目:管理畫面、Andon 看板、報表匯出、改善追蹤、A6.AI 手機瀏覽器。按角色配置看板、告警、報表與權限;誰需要這份資料、何時查看,看到異常後由誰處理。
L2 邊緣層 · 邊緣硬體
在現場,
先整理一次。
示意圖 對應方向:依專案確認
現場主機 Box(既有硬體)現場主機收集訊號,提供本地操作與上傳緩衝。
通訊Modbus TCP/IP ×1、Modbus RTU RS485 ×2
示意圖 對應方向:A6.iAndon(依專案確認)
機台訊號 Node 4 / 8 Port(既有硬體)收集機台狀態、Cycle Time 與停機事件。
資料Cycle Time、生產狀態、異常停機
示意圖 對應方向:A6.Condition(依專案確認)
設備狀態採集 Box(既有硬體)彙整震動、溫度及電流,供維護判斷。
感測器最多 6 組震動或溫度傳導模組
示意圖 對應方向:A6.Environment(依專案確認)
溫度採集模組 1–6 Channel(既有硬體)環境與熱點採集,支援 1–6 Channel 溫度資料。
Channel1–6 Channel 溫度蒐集
示意圖 對應方向:A6.Energy(依專案確認)
電表資料採集(既有硬體)收集電表與迴路資訊,供能源管理使用。
資料電壓、電流、功率、需量、用電量(依表計支援)
Box、Node 與 Gateway 連接 PLC、感測器及電表,在現場整理資料。以下為既有硬體,搭配方式與支援範圍依專案確認。
傳輸層 · Transport
資料怎麼進來,
看設備條件決定。
以 Modbus RTU(RS-485)接入;採用哪種接法,依設備條件與現場盤點確認。
現場主機 Box(既有硬體)通訊:Modbus TCP/IP ×1、Modbus RTU RS485 ×2
接入方式依設備條件、網路與現場盤點確認;既有 LED 支援項目不等於 A6 支援清單。
資料處理
接進資料之前,先把現場對清楚。
同一個「產量」
- 01時間
- 02單位
- 03設備對應
- 04事件定義
確認時間、單位、設備對應與事件定義,避免同名不同義。
資訊安全 · 權限與上線檢查
權限、紀錄與上線檢查。
依使用角色規劃權限,參考 OWASP 原則檢查常見風險;實際部署與客戶 IT 團隊共同確認,此說明不代表已取得認證。
- 01 · ACCESS存取控制與權限原則
按角色區分檢視與操作權限,依客戶 IT 規範確認。
- 02 · DEVELOPMENT參考 OWASP 開發實務
以 OWASP 原則檢查輸入驗證、輸出編碼等常見風險。
- 03 · DATA錯誤處理與日誌檢視
保留錯誤與運作日誌,供異常排查使用。
- 04 · NETWORK上線前安全檢核
依專案檢查接入方式、部署環境與交付項目。
討論清單
把未知條件,寫進討論清單。
- 01接入邊界
設備點位、網路、第三方系統權限與硬體配置。
- 02管理邊界
使用角色與權限、畫面需求、資料與操作紀錄保存,以及事件處理流程。
- 03交付邊界
確認功能、驗收內容、費用與時程後,再形成專案文件。